KI in der Sozialwirtschaft: DSGVO-Risiken durch den US Cloud Act
Warum US-Anbieter auch mit Servern in Europa ein Risiko für Sozialdaten sein können, wie es um das Datenschutzabkommen mit den USA steht und worauf soziale Träger bei der Wahl von KI-Tools achten sollten.

Das Wichtigste in Kürze
- Der US Cloud Act verpflichtet US-Unternehmen, Daten auf Anordnung an US-Behörden herauszugeben. Das gilt auch, wenn die Daten in Europa gespeichert sind.
- Microsoft hat 2025 vor dem französischen Senat unter Eid eingeräumt, dass es eine solche Herausgabe nicht ausschließen kann.
- Für Sozialdaten und Informationen unter Schweigepflicht ist das ein besonderes Risiko. Das Datenschutzabkommen mit den USA steht seit Juni 2026 zudem wieder in Frage.
- Das geringste Risiko haben Sie mit Anbietern, die nicht dem US-Recht unterliegen und Daten in Europa verarbeiten.
Was ist der US Cloud Act?
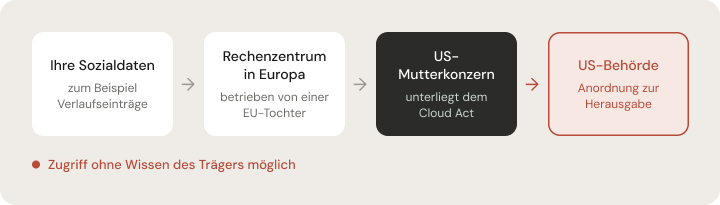
Der Clarifying Lawful Overseas Use of Data Act, kurz Cloud Act, ist ein US-Gesetz aus dem Jahr 2018. Er verpflichtet US-Unternehmen, Daten herauszugeben, die sie besitzen, verwahren oder kontrollieren. Wo die Daten gespeichert sind, spielt dabei keine Rolle.
Das betrifft auch europäische Rechenzentren und Tochterfirmen von US-Konzernen. Ein Server in Frankfurt schützt also nicht automatisch vor einem Zugriff aus den USA. Die Anordnung kann zudem mit einer Schweigepflicht verbunden sein. Dann erfährt der Kunde nichts davon.
Wie real das ist, zeigte eine Anhörung im französischen Senat am 10. Juni 2025. Der Rechtsdirektor von Microsoft France wurde unter Eid gefragt, ob er garantieren könne, dass Daten französischer Bürgerinnen und Bürger nie ohne Zustimmung Frankreichs an US-Behörden gehen. Seine Antwort: Das könne er nicht garantieren. Bisher sei es aber nie dazu gekommen.
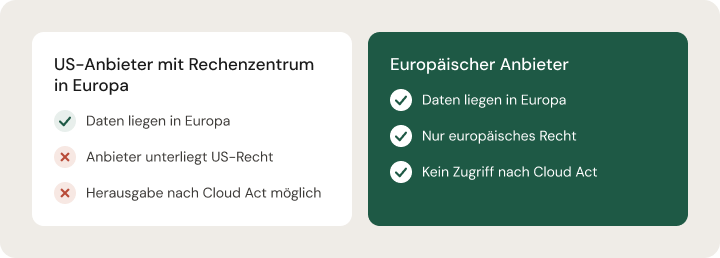
Dasselbe gilt für andere US-Anbieter wie Amazon, Google oder OpenAI. Auch spezielle EU-Angebote dieser Konzerne ändern daran nach Einschätzung vieler Datenschützer wenig, solange die Muttergesellschaft in den USA sitzt.
Warum das in der Sozialen Arbeit besonders heikel ist
In der Sozialwirtschaft geht es um besonders schützenswerte Daten: Diagnosen, Hilfebedarfe, familiäre Situationen. Viele Fachkräfte der Sozialen Arbeit, etwa staatlich anerkannte Sozialarbeiterinnen und Sozialpädagogen, unterliegen zudem der Schweigepflicht nach § 203 StGB.
Seit 2017 dürfen Berufsgeheimnisträger externe IT-Dienstleister einbinden. Sie müssen diese aber sorgfältig auswählen und zur Verschwiegenheit verpflichten (§ 203 Abs. 3 und 4 StGB). Kann ein Anbieter nicht ausschließen, dass er Daten an ausländische Behörden herausgeben muss, wirft das Fragen auf.
Nach Art. 48 DSGVO werden Anordnungen von Behörden außerhalb der EU grundsätzlich nur anerkannt, wenn sie auf einem internationalen Abkommen beruhen, etwa einem Rechtshilfeabkommen. Der Cloud Act allein ist kein solches Abkommen. Für US-Anbieter entsteht so ein Konflikt zwischen zwei Rechtsordnungen.
Für Sozialleistungsträger wie Jugendämter gilt außerdem § 80 SGB X. Sie dürfen Sozialdaten nur in Deutschland, der EU oder in Staaten mit Angemessenheitsbeschluss im Auftrag verarbeiten lassen. Das Bundesamt für Soziale Sicherung sieht diese Grenze auch dann überschritten, wenn Behörden eines Drittstaates auf die Daten zugreifen. Freie Träger sind über ihre Verträge mit den Leistungsträgern oft an ähnliche Standards gebunden.
Und das Data Privacy Framework?
Seit Juli 2023 erlaubt das EU-US Data Privacy Framework, personenbezogene Daten an zertifizierte US-Unternehmen zu übermitteln. Es ist bereits der dritte Anlauf. Die Vorgänger Safe Harbor und Privacy Shield hat der Europäische Gerichtshof 2015 und 2020 gekippt.
Im September 2025 hat das Gericht der EU eine erste Klage gegen das Abkommen abgewiesen. Dagegen läuft ein Rechtsmittel beim Europäischen Gerichtshof. Am 29. Juni 2026 kam ein weiterer Rückschlag: Der US Supreme Court entschied im Fall Trump v. Slaughter, dass der US-Präsident Mitglieder der Handelsbehörde FTC jederzeit entlassen darf. Die Unabhängigkeit der FTC war aber eine wichtige Säule des Abkommens. Die Datenschutzorganisation noyb hat die EU-Kommission deshalb aufgefordert, das Abkommen zurückzunehmen, und eine eigene Klage angekündigt.
Das Abkommen gilt weiterhin, bis die Kommission es aufhebt oder der Europäische Gerichtshof es für ungültig erklärt. Wer heute auf US-Anbieter setzt, sollte trotzdem einen Plan B haben. Und selbst wenn das Abkommen hält, gilt der Cloud Act weiter.
Worauf Träger achten sollten
Bevor Sie ein KI-Tool für Klientendaten einsetzen, sollten Sie jedem Anbieter diese Fragen stellen:
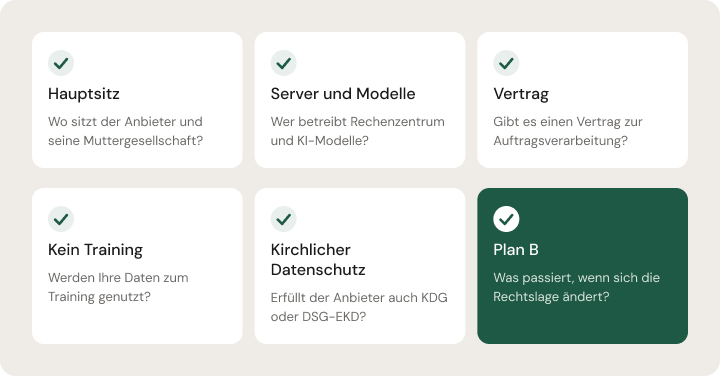
Lassen Sie sich die Antworten schriftlich bestätigen und besprechen Sie das Ergebnis mit Ihrer oder Ihrem Datenschutzbeauftragten.
Aus der Praxis
Bei CloudPal haben wir uns bewusst dafür entschieden, nur Open-Source-Modelle zu nutzen, die bei Anbietern in Deutschland laufen. Das ist nicht immer der bequemste Weg, denn die großen US-Modelle sind oft schneller verfügbar. Aber wenn es um Menschen geht, wollen wir nicht vom US-Recht abhängig sein.
Häufige Fragen
Sind Microsoft Copilot oder ChatGPT damit verboten?
Nein, nicht grundsätzlich. Entscheidend ist eine Prüfung im Einzelfall mit Ihrer oder Ihrem Datenschutzbeauftragten: Welche Daten verarbeitet werden, welche Verträge bestehen und welche Risiken bleiben. Für Klientendaten ist ein europäischer Anbieter die sicherere Wahl.
Reicht ein Rechenzentrum in Deutschland?
Nicht allein. Entscheidend ist auch, welchem Recht der Anbieter und seine Muttergesellschaft unterliegen. Ein deutsches Rechenzentrum eines US-Konzerns fällt unter den Cloud Act.
Darf eine US-Behörde einfach so auf unsere Daten zugreifen?
Nein. Sie braucht eine Anordnung nach US-Recht, etwa einen Durchsuchungsbeschluss. Der Anbieter muss diese dann befolgen, auch wenn die Daten in Europa liegen. Der Träger erfährt davon unter Umständen nichts.
Was passiert, wenn das Data Privacy Framework fällt?
Dann dürfen personenbezogene Daten nicht mehr auf dieser Grundlage in die USA übermittelt werden. Organisationen müssten auf andere Instrumente wie Standardvertragsklauseln mit zusätzlichen Schutzmaßnahmen ausweichen. Nach dem Ende von Privacy Shield 2020 war das für viele sehr aufwendig.
Was gilt für kirchliche Träger?
Für Einrichtungen von Caritas und Diakonie gelten eigene Datenschutzgesetze, das KDG und das DSG-EKD. Sie stellen ähnliche Anforderungen an die Übermittlung von Daten in Drittstaaten wie die DSGVO. Fragen Sie Anbieter ausdrücklich, ob sie diese Gesetze berücksichtigen.
Ist ein europäischer Anbieter automatisch sicher?
Nein. Auch bei europäischen Anbietern sollten Sie Vertrag, Sicherheit und Subunternehmer prüfen. Nutzt ein europäischer Anbieter im Hintergrund US-Dienste, etwa für die KI-Modelle, kann der Cloud Act trotzdem greifen.
Quellen
- Clarifying Lawful Overseas Use of Data Act (CLOUD Act), US-Justizministerium
- Französischer Senat: Anhörung von Microsoft France am 10. Juni 2025
- Verordnung (EU) 2016/679 (DSGVO), Art. 48, EUR-Lex
- § 203 StGB, gesetze-im-internet.de
- § 80 SGB X, gesetze-im-internet.de
- Bundesamt für Soziale Sicherung: Rundschreiben zu § 80 SGB X (Januar 2022)
- Durchführungsbeschluss (EU) 2023/1795 zum EU-US Data Privacy Framework, EUR-Lex
- US Supreme Court: Trump v. Slaughter, Urteil vom 29. Juni 2026
- noyb: Schreiben an die EU-Kommission zum Data Privacy Framework (Juni 2026)
Dieser Artikel gibt einen Überblick und ersetzt keine Rechtsberatung. Stand: November 2026.
Weitere Artikel
Datenschutz bei KI: Was DSGVO, KDG und DSG-EKD für soziale Träger bedeuten
Welche Regeln gelten, was sich im kirchlichen Datenschutz geändert hat und was Träger vor dem Start klären sollten.

KI-Tools für die Sozialwirtschaft: Worauf Träger bei der Auswahl achten sollten
Datenschutz, Hosting, Fachlichkeit und Kosten: Eine Checkliste und eine Anleitung für den fairen Vergleich.
Schatten-KI in sozialen Einrichtungen: Warum Verbote nicht helfen und was stattdessen wirkt
Viele Mitarbeitende nutzen längst eigene KI-Tools, oft ohne Freigabe. Warum Verbote nicht helfen und wie Sie einen sicheren Rahmen schaffen.
Lernen Sie uns kennen.
In einem persönlichen Gespräch schauen wir gemeinsam, wo Sie stehen und wie wir Sie begleiten können.
Gespräch vereinbaren →